Bahaya Mantax Otax Mengintai Pengguna Android, WhatsApp Dibaca, OTP Dicuri, File Bisa Dikunci
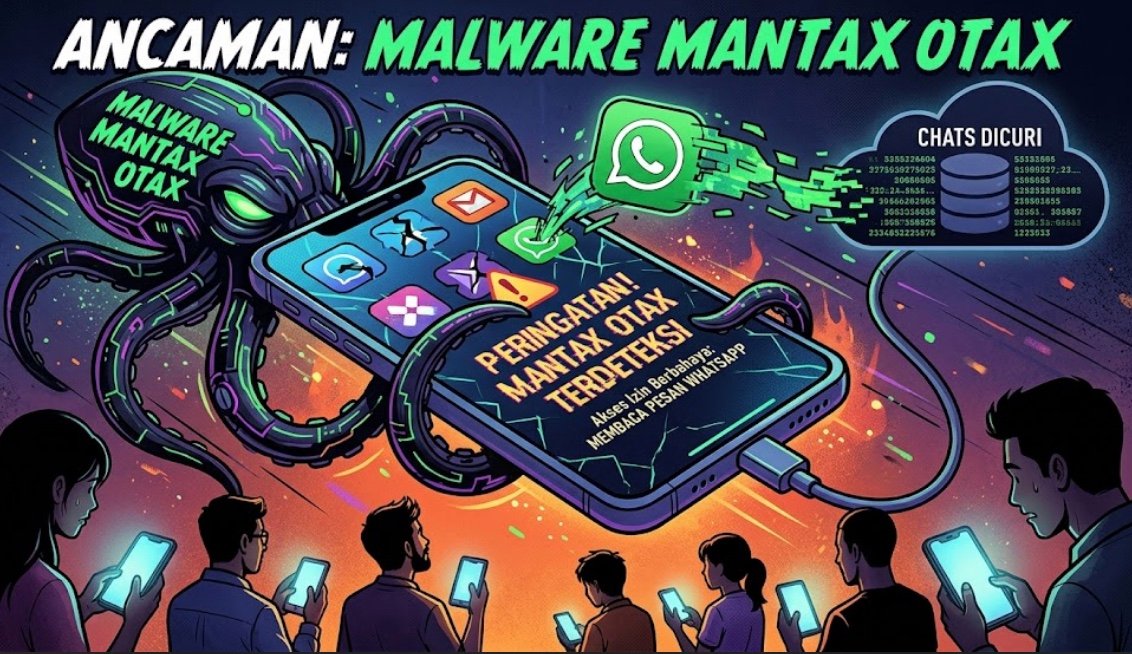
KLIKWARTAKU – Pengguna ponsel Android kembali dihadapkan pada ancaman serius keamanan siber. Malware bernama Mantax Otax ditemukan memiliki kemampuan yang jauh lebih agresif dibandingkan malware Android biasa.
Malware ini tidak hanya dirancang untuk mencuri data pribadi, tetapi juga dapat mengintip aktivitas pengguna, membaca pesan WhatsApp dan Telegram, mengambil kode OTP, merekam layar, mengakses kamera hingga mengenkripsi file korban.
Ancaman tersebut terungkap dalam penelitian tim keamanan siber zLabs dari Zimperium melalui laporan Mantax Otax: Indonesian Mobile Ransomware with Spyware Integration.
Baca Juga:
Yang membuat Mantax Otax semakin mengkhawatirkan adalah kemampuannya menggabungkan spyware dan ransomware dalam satu malware.
Artinya, satu perangkat yang telah terinfeksi berpotensi menjadi sasaran pencurian informasi sekaligus serangan terhadap file pribadi.
Bukan dari Google Play Store
Baca Juga:

Zimperium menemukan dua varian Mantax Otax, yakni V1 dan V2.
Malware tersebut tidak ditemukan didistribusikan melalui Google Play Store. Sampel yang dianalisis justru disebarkan melalui file APK dari sumber pihak ketiga.
Penyebarannya memanfaatkan teknik phishing dan rekayasa sosial untuk membujuk korban agar mengunduh serta memasang aplikasi berbahaya.
Baca Juga:
Setelah terpasang, Mantax Otax dapat meminta akses sensitif, termasuk Accessibility Service dan hak administrator perangkat.
Di sinilah ancaman mulai meningkat.
Dengan izin tersebut, malware dapat menjalankan berbagai fungsi yang memungkinkan pelaku mengawasi serta mengambil data dari perangkat korban.
Baca Juga:
WhatsApp dan Telegram Bisa Diintip
Salah satu kemampuan Mantax Otax yang paling mengkhawatirkan adalah kemampuannya mengakses informasi dari aplikasi perpesanan.
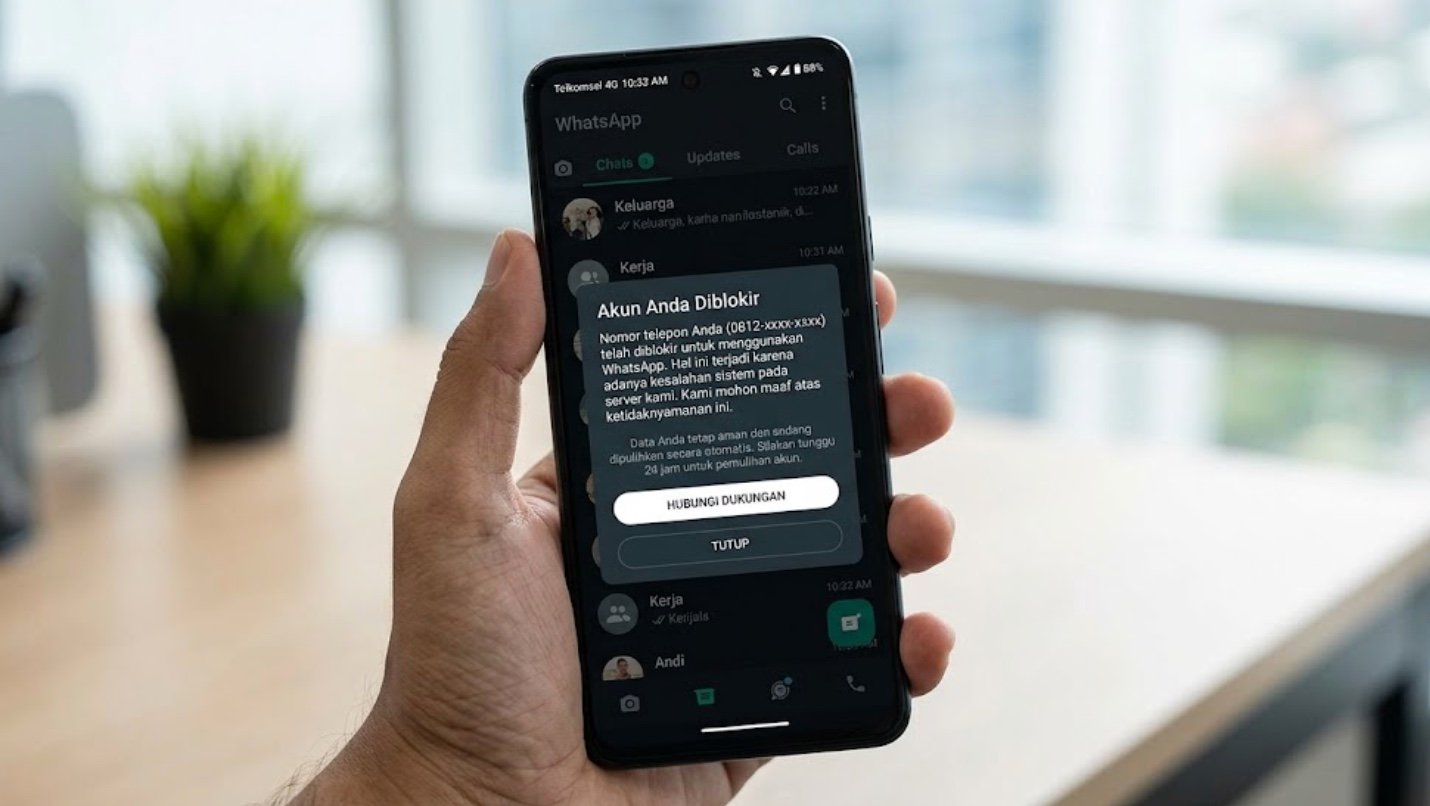
Dengan memanfaatkan Accessibility Service, malware dapat membaca pesan WhatsApp yang tampil pada layar perangkat korban.
Baca Juga:
Telegram juga menjadi sasaran. Malware dapat mengumpulkan informasi terkait akun maupun percakapan.
Jika korban memberikan izin yang dibutuhkan, informasi yang muncul pada layar ponsel berpotensi dikumpulkan oleh malware.
Privasi pengguna pun berada dalam ancaman.
Baca Juga:
OTP hingga PIN Layar Jadi Sasaran
Bukan hanya percakapan.
Mantax Otax juga mampu mengincar berbagai informasi sensitif lainnya, antara lain:
Baca Juga:
SMS dan kode OTP;
notifikasi perangkat;
kontak;
log panggilan;
riwayat penjelajahan browser;
informasi akun Google;
lokasi perangkat;
PIN layar kunci;
daftar aplikasi yang terpasang;
berbagai file yang tersimpan di perangkat.
Kemampuan membaca SMS dan notifikasi menjadi perhatian besar karena kedua saluran tersebut sering digunakan untuk menerima kode OTP dan informasi autentikasi.
Jika data tersebut berhasil dicuri, pelaku berpotensi menggunakannya untuk mencoba mengambil alih akun atau melakukan tindakan lain terhadap korban.
Baca Juga:

Bisa Rekam Layar dan Mengaktifkan Kamera
Ancaman Mantax Otax tidak berhenti pada pencurian data.
Malware ini juga memiliki kemampuan melakukan pengawasan terhadap aktivitas perangkat.
Baca Juga:
Zimperium menemukan penggunaan MediaProjection API Android untuk melakukan tangkapan layar maupun perekaman layar.
Rekaman dapat disimpan dalam format MP4.
Lebih jauh lagi, Mantax Otax juga ditemukan memiliki kemampuan mengambil gambar menggunakan kamera depan maupun kamera belakang perangkat yang telah terinfeksi.
Baca Juga:
Screenshot yang dikumpulkan malware bahkan dapat dikompres sebelum dikirim ke layanan penyimpanan gambar tertentu.
Kondisi ini membuat perangkat korban berpotensi berubah menjadi alat pengawasan tanpa sepengetahuan pemiliknya.
File Pribadi Bisa Dienkripsi
Baca Juga:

Di sisi lain, Mantax Otax bukan sekadar spyware.
Malware ini juga membawa kemampuan ransomware.
Pada perangkat Android lama, terutama Android 9 dan versi sebelumnya, malware dapat menyasar penyimpanan bersama dan mengenkripsi sejumlah file menggunakan algoritma AES.
Baca Juga:

File yang telah diproses dapat diberi ekstensi .enc.
Sasarannya dapat mencakup:
foto;
video;
dokumen;
arsip;
database;
file terkait kriptografi.
Baca Juga:
Kunci enkripsi dibuat secara khusus untuk setiap korban dan diperoleh melalui server pengendali atau Command and Control (C2) berdasarkan Android ID perangkat yang terinfeksi.
Setelah proses enkripsi selesai, malware dapat mengubah tampilan galeri menjadi gambar yang berisi permintaan tebusan.
Android 10 ke Atas Lebih Terlindungi, tetapi Tidak Sepenuhnya Aman
Baca Juga:
Ada sedikit kabar baik bagi pengguna Android versi lebih baru.
Kemampuan Mantax Otax untuk mengenkripsi file secara luas lebih terbatas pada Android 10 dan versi setelahnya karena adanya mekanisme Scoped Storage.
Fitur tersebut membatasi akses aplikasi terhadap file di luar lokasi penyimpanannya sendiri.
Baca Juga:
Namun, bukan berarti pengguna Android 10 ke atas bisa lengah.
Fungsi spyware tetap menjadi ancaman.
Jika perangkat telah terinfeksi dan pengguna memberikan izin khusus, terutama Accessibility Service, malware tetap dapat melakukan berbagai aktivitas berbahaya.
Baca Juga:
Bahkan Bisa Meneror Korban
Mantax Otax ternyata memiliki kemampuan lain yang tak kalah mengkhawatirkan.
Malware ini dapat menampilkan dialog secara berulang, memutar video dalam tampilan penuh, menampilkan jumpscare, serta mengeluarkan suara menggunakan teknologi text-to-speech.
Baca Juga:
Malware juga dapat menggunakan overlay untuk menghalangi tampilan dan interaksi pengguna dengan perangkat.
Perintah tersebut dapat dikendalikan melalui server pengendali.
Tujuannya bukan sekadar mengganggu korban, tetapi juga meningkatkan tekanan psikologis agar korban mengikuti instruksi pelaku.
Baca Juga:
Dengan menggabungkan pencurian data, pengawasan perangkat, enkripsi file dan tekanan terhadap korban, Mantax Otax menjadi ancaman yang patut diwaspadai.
Diduga Berkaitan dengan Operator Indonesia
Nama Mantax Otax juga menarik perhatian karena adanya indikasi keterkaitan dengan Indonesia.
Baca Juga:
Zimperium menemukan sejumlah indikator bahasa dan file korban yang menunjukkan bahwa malware tersebut secara spesifik menargetkan pengguna di Indonesia.
Peneliti juga mengaitkannya dengan threat actor atau operator yang memiliki indikasi keterkaitan dengan Indonesia.
Namun demikian, temuan tersebut tidak otomatis berarti identitas pembuat malware telah terungkap.
Baca Juga:
Karena itu, istilah “malware asal Indonesia” perlu dipahami secara hati-hati sebagai malware yang memiliki indikasi keterkaitan dengan aktor atau operasi di Indonesia.
Mantax Otax V2 Gunakan WebSocket
Ancaman ini juga terus berkembang.
Baca Juga:
Pada varian Mantax Otax V2, Zimperium menemukan penggunaan WebSocket untuk berkomunikasi dengan server pengendali.
Infrastruktur malware tersebut juga memanfaatkan domain dengan akhiran .otax.fun.
Alamat server pengendali dapat diperoleh melalui repositori GitHub.
Baca Juga:

Mekanisme tersebut memungkinkan tujuan komunikasi malware diubah tanpa harus selalu memperbarui aplikasi yang sudah terpasang pada perangkat korban.
Hal ini menunjukkan bahwa infrastruktur Mantax Otax dirancang agar dapat beradaptasi setelah berhasil masuk ke perangkat Android.
Cara Menghindari Mantax Otax
Baca Juga:
Pengguna Android perlu memperketat keamanan perangkat. Jangan mudah tergoda memasang aplikasi hanya karena menerima tautan APK melalui pesan pribadi.
Beberapa langkah penting yang dapat dilakukan:
Jangan memasang APK dari tautan yang tidak jelas.
Hindari APK yang dikirim melalui WhatsApp, Telegram, SMS, email, atau media sosial jika sumbernya tidak terpercaya.
Prioritaskan aplikasi dari Google Play Store.
Jangan sembarangan memberikan izin Accessibility Service.
Waspadai aplikasi yang tiba-tiba meminta akses administrator perangkat.
Selalu perbarui sistem operasi Android dan aplikasi.
Jangan pernah memberikan PIN, password, maupun kode OTP kepada orang lain.
Jika terlanjur memasang APK mencurigakan, segera hapus dan lakukan pemeriksaan keamanan perangkat.
Periksa kembali izin aplikasi yang tidak dikenal dan cabut akses yang mencurigakan.
Baca Juga:
Kemunculan Mantax Otax menjadi peringatan keras bahwa ancaman keamanan Android semakin kompleks.
Satu malware kini dapat menjalankan berbagai fungsi sekaligus: memata-matai korban, mencuri data, membaca pesan, mengincar OTP, merekam layar, mengakses kamera, mengenkripsi file hingga meneror pengguna.
Karena itu, jangan sembarangan menginstal APK dan jangan memberikan izin khusus kepada aplikasi yang tidak benar-benar dipercaya.
Baca Juga:
Artikel Terkait